

Uygulamanızın önünde duran güvenlik duvarı
OWASP Top 10 saldırılarını, bot trafiğini ve uygulama katmanı DDoS’unu uygulamanıza ulaşmadan durdurun. DNS değişikliğiyle dakikalar içinde devrede.
Kodu düzeltene kadar açık ortada duruyor
Bir zafiyet bildirildiğinde yama süreci haftalar sürebilir; bu sürede uygulama savunmasızdır. WAF sanal yama ile açığı kod tarafına dokunmadan kapatır, ekibiniz düzeltmeyi rahat rahat planlar.
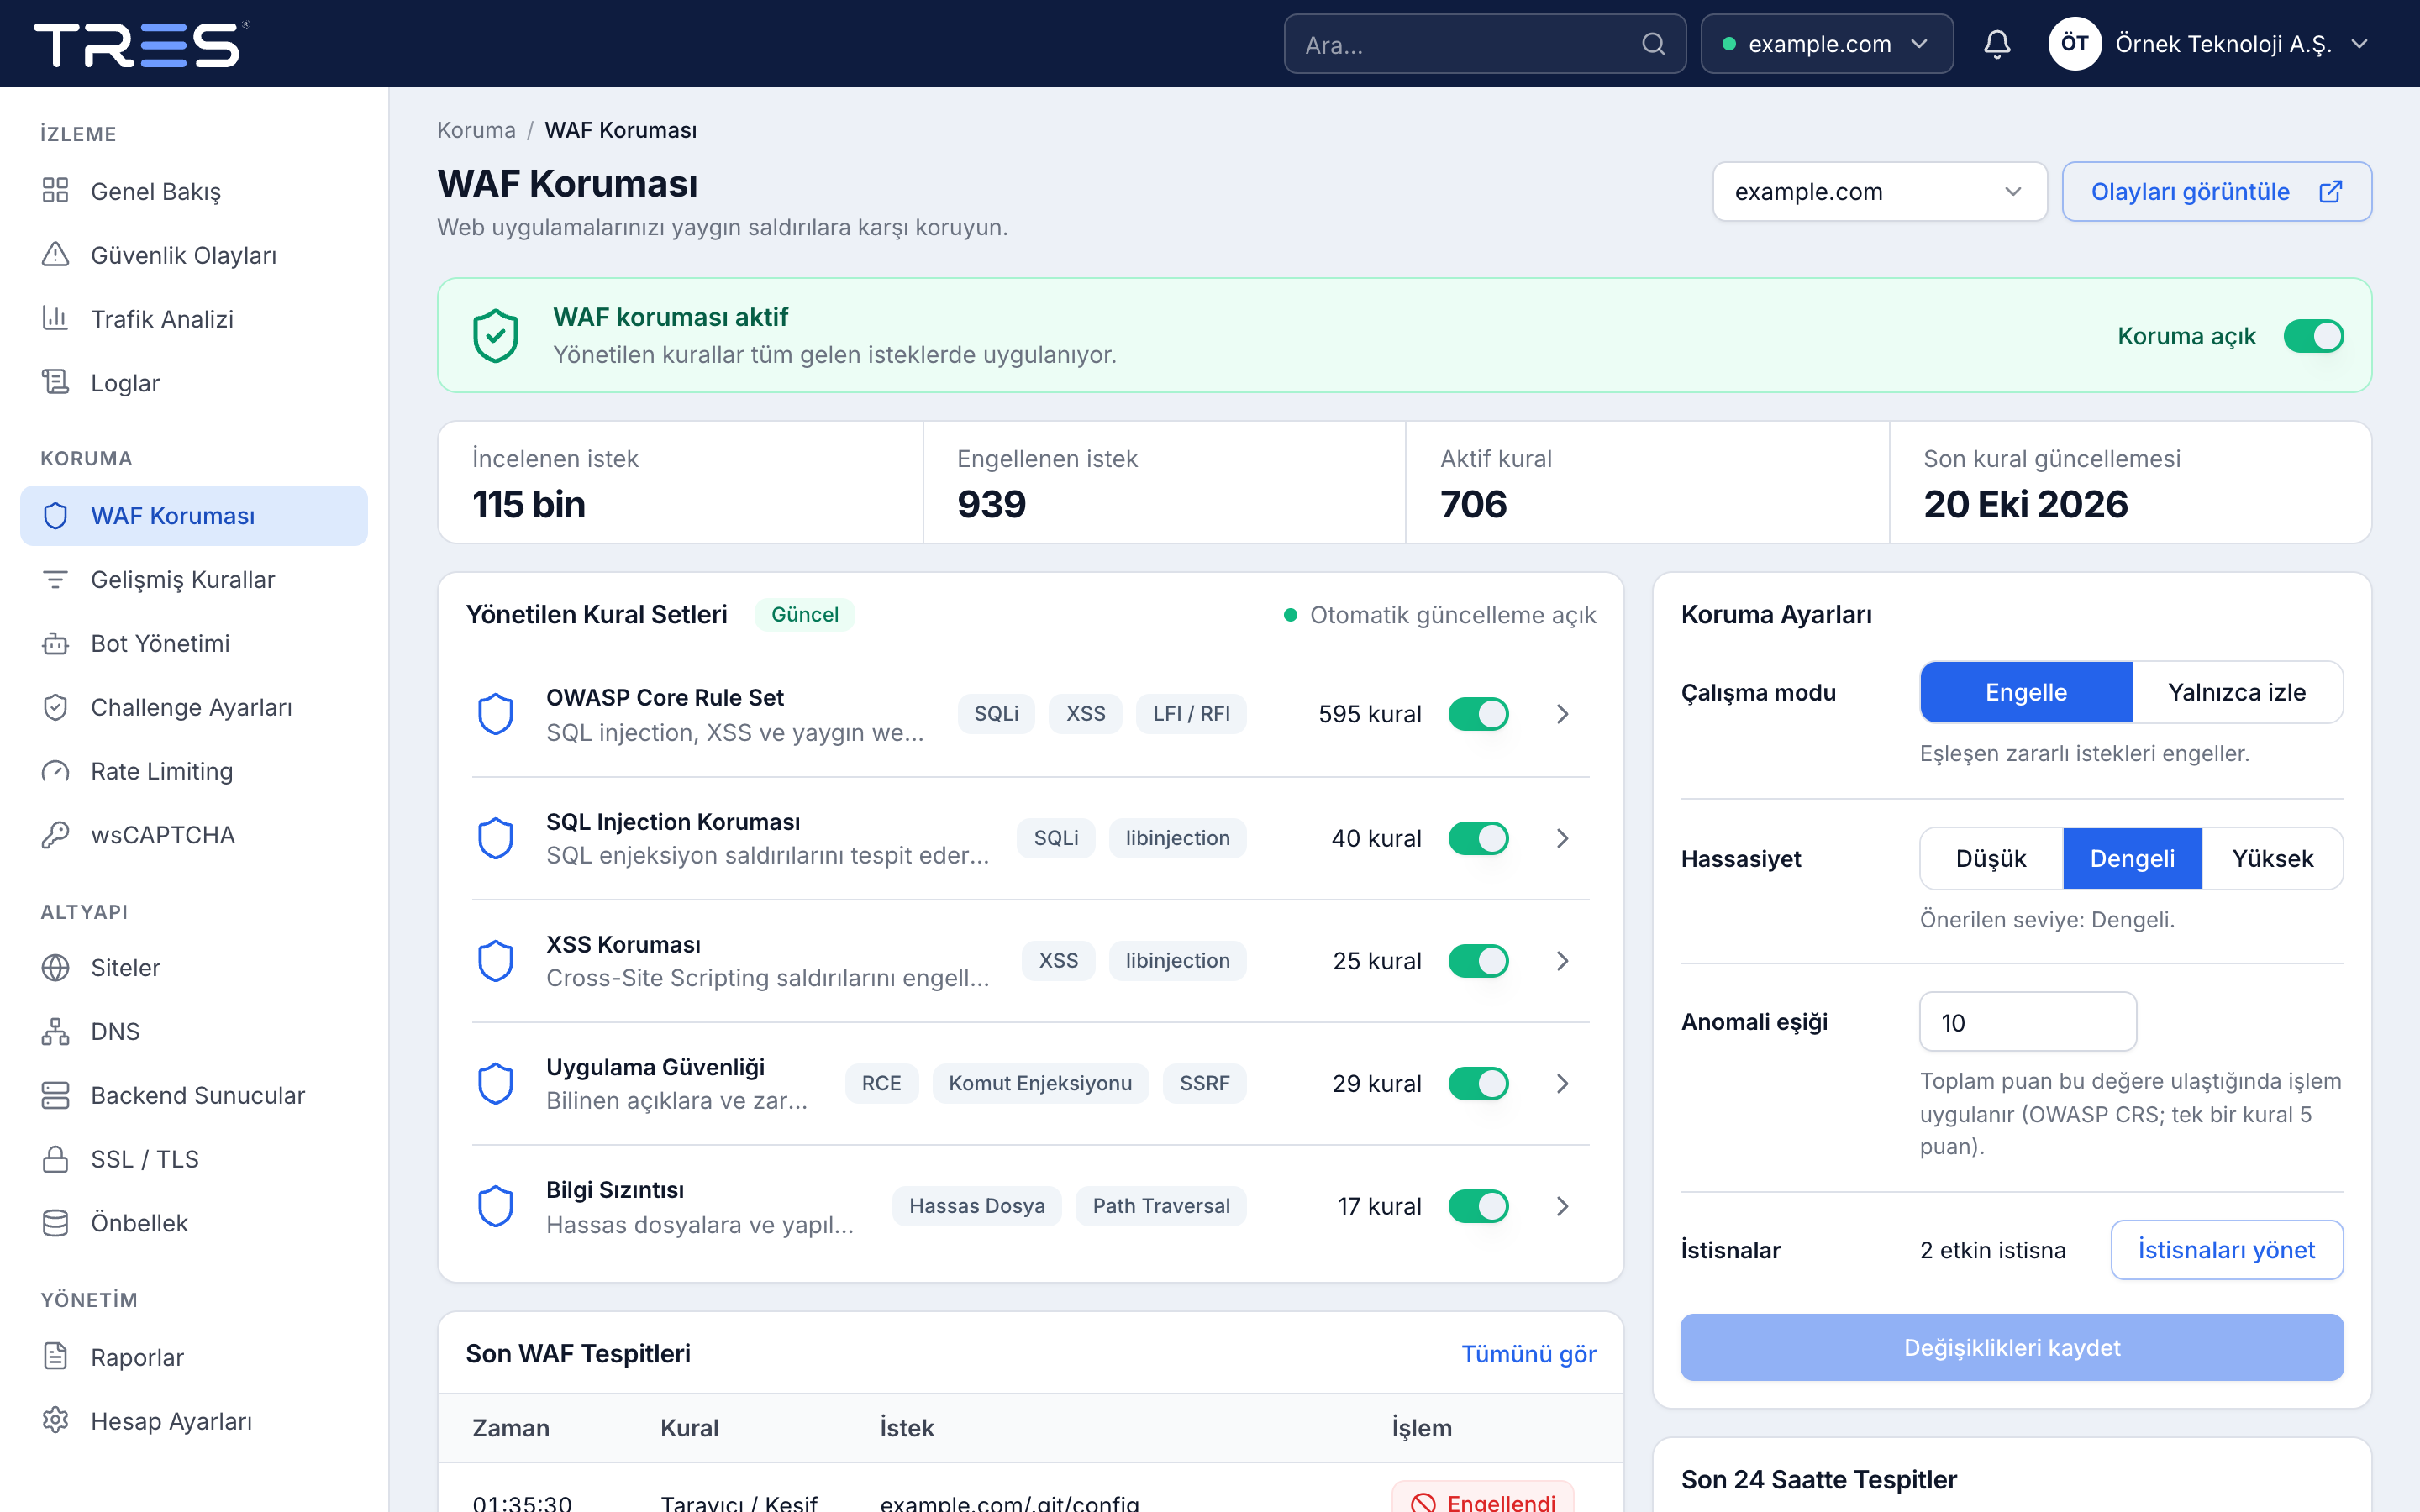
SQL injection, XSS, RCE ve path traversal gibi saldırıları hazır kural setiyle engelleyin.
Bilinen bir zafiyeti, uygulama kodunu değiştirmeden WAF katmanında kapatın.
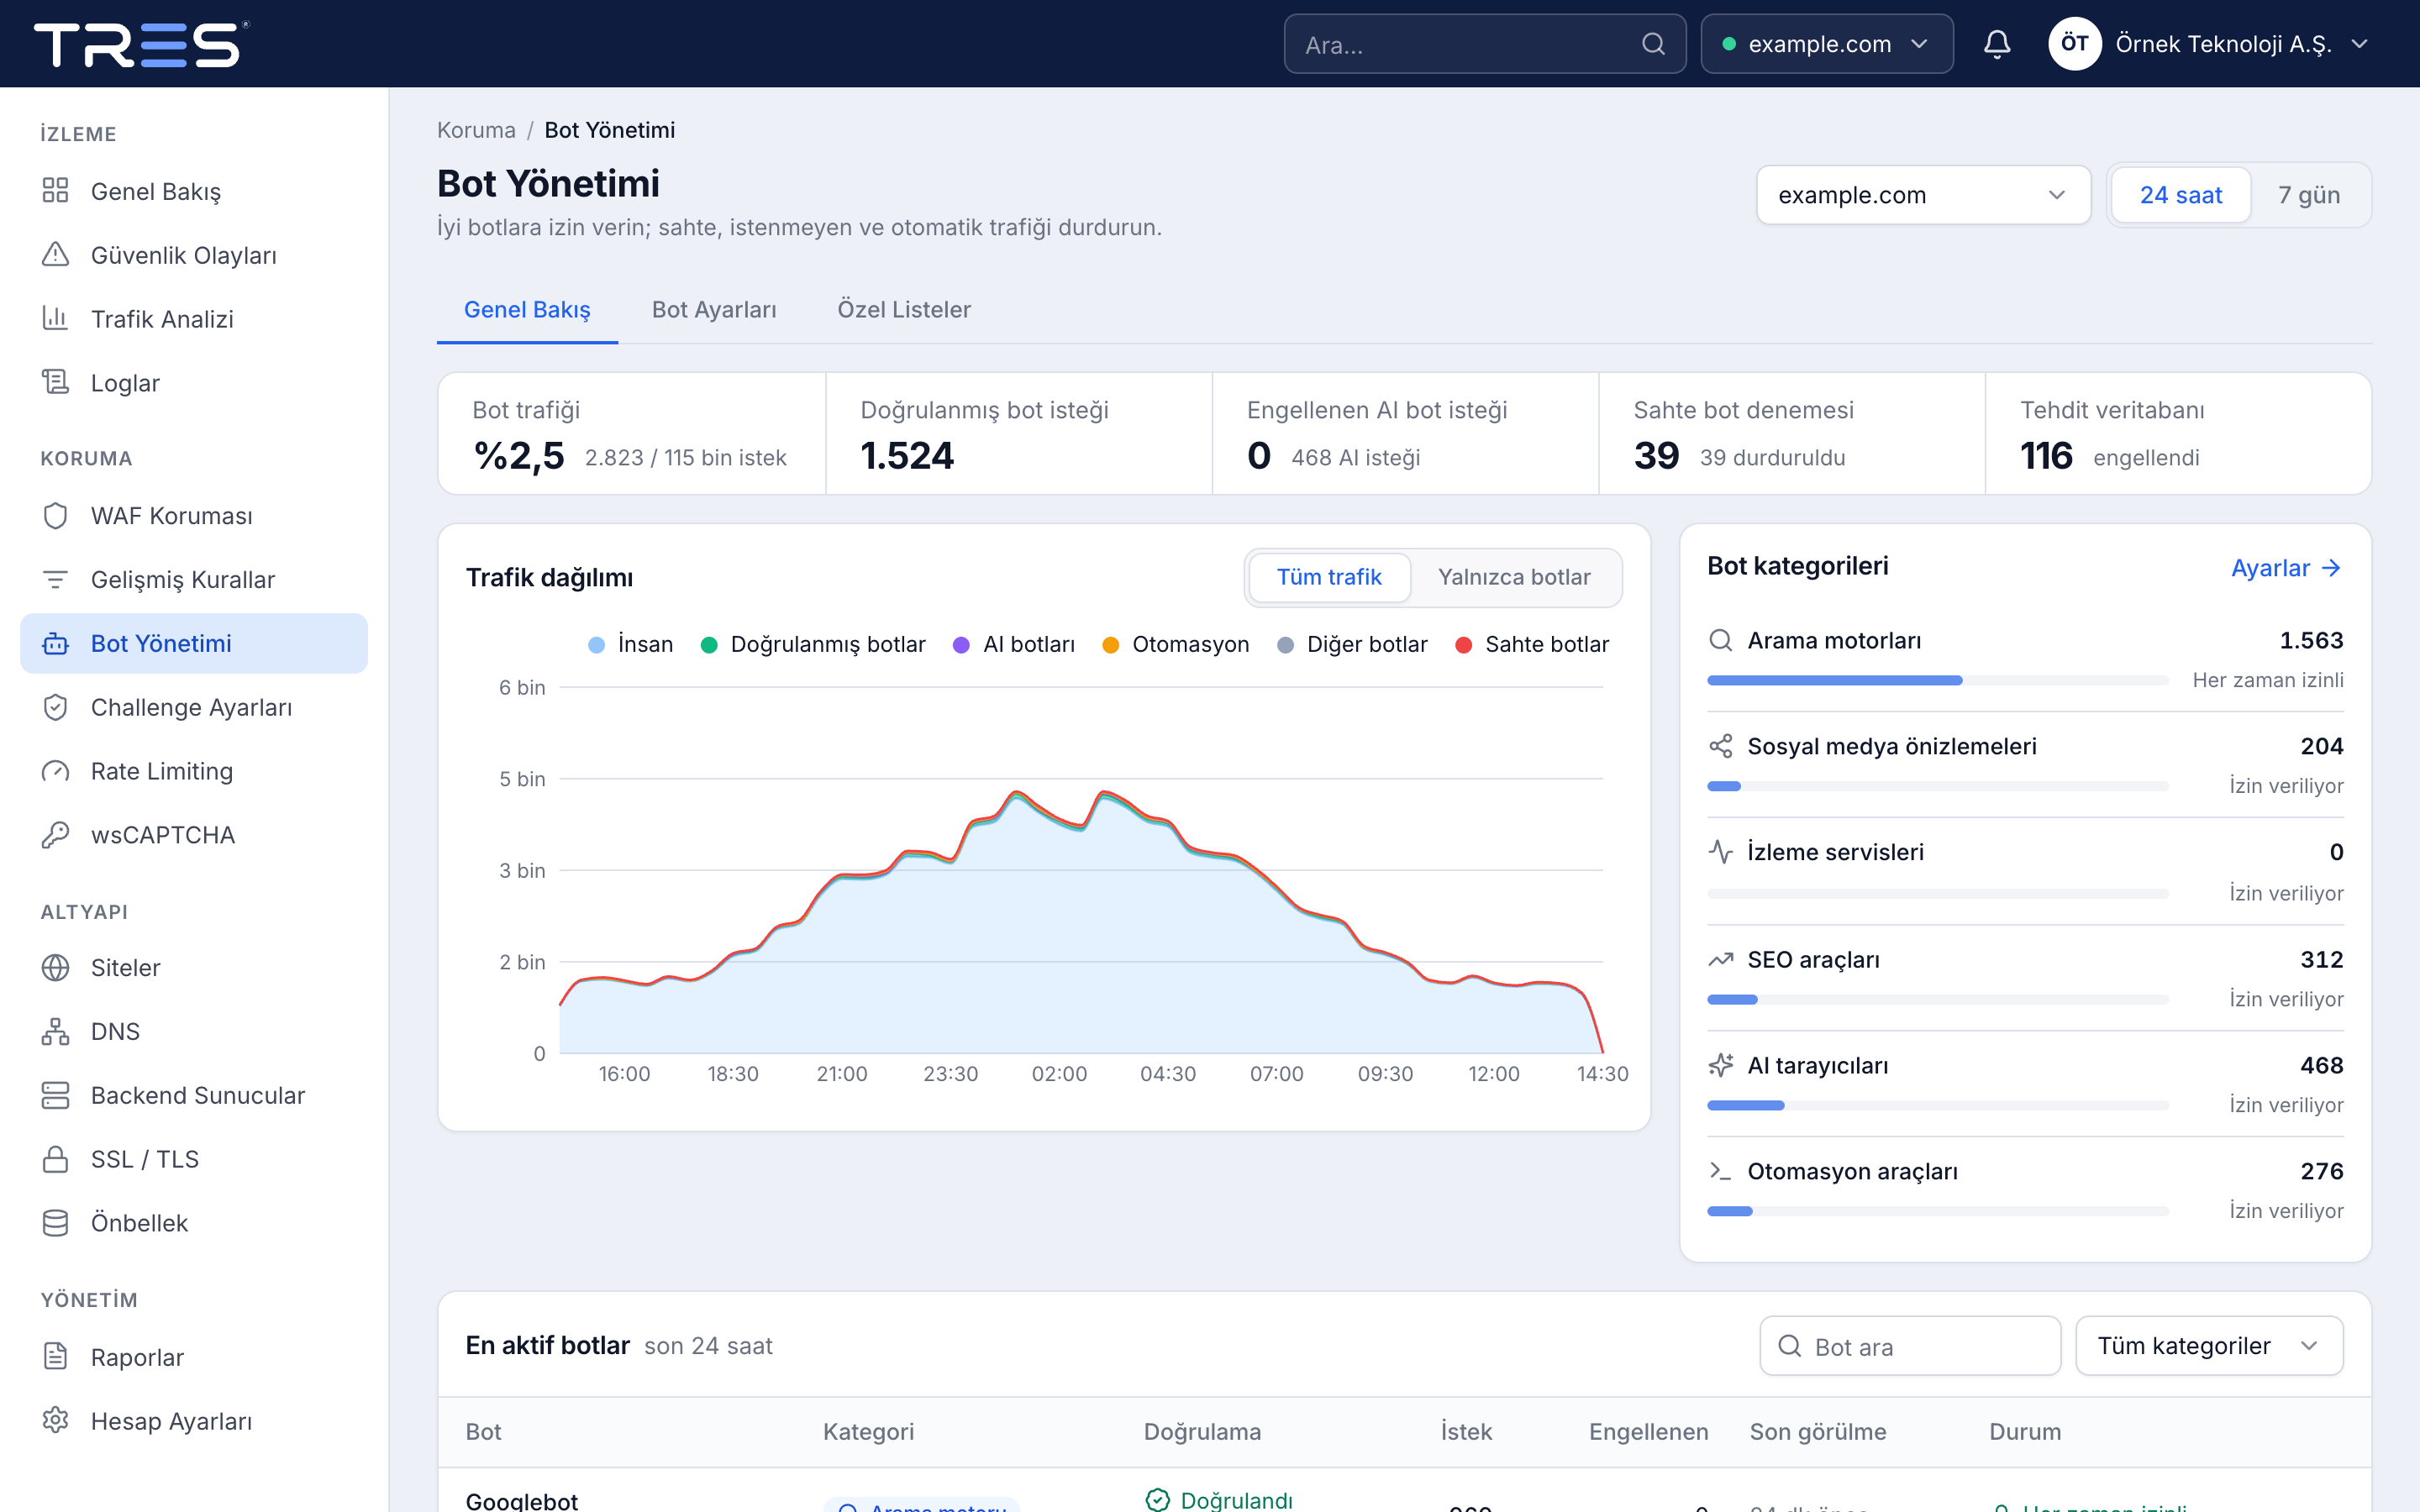
İyi botu (arama motoru) geçirin, kazıyıcı ve kimlik doldurma botlarını durdurun.
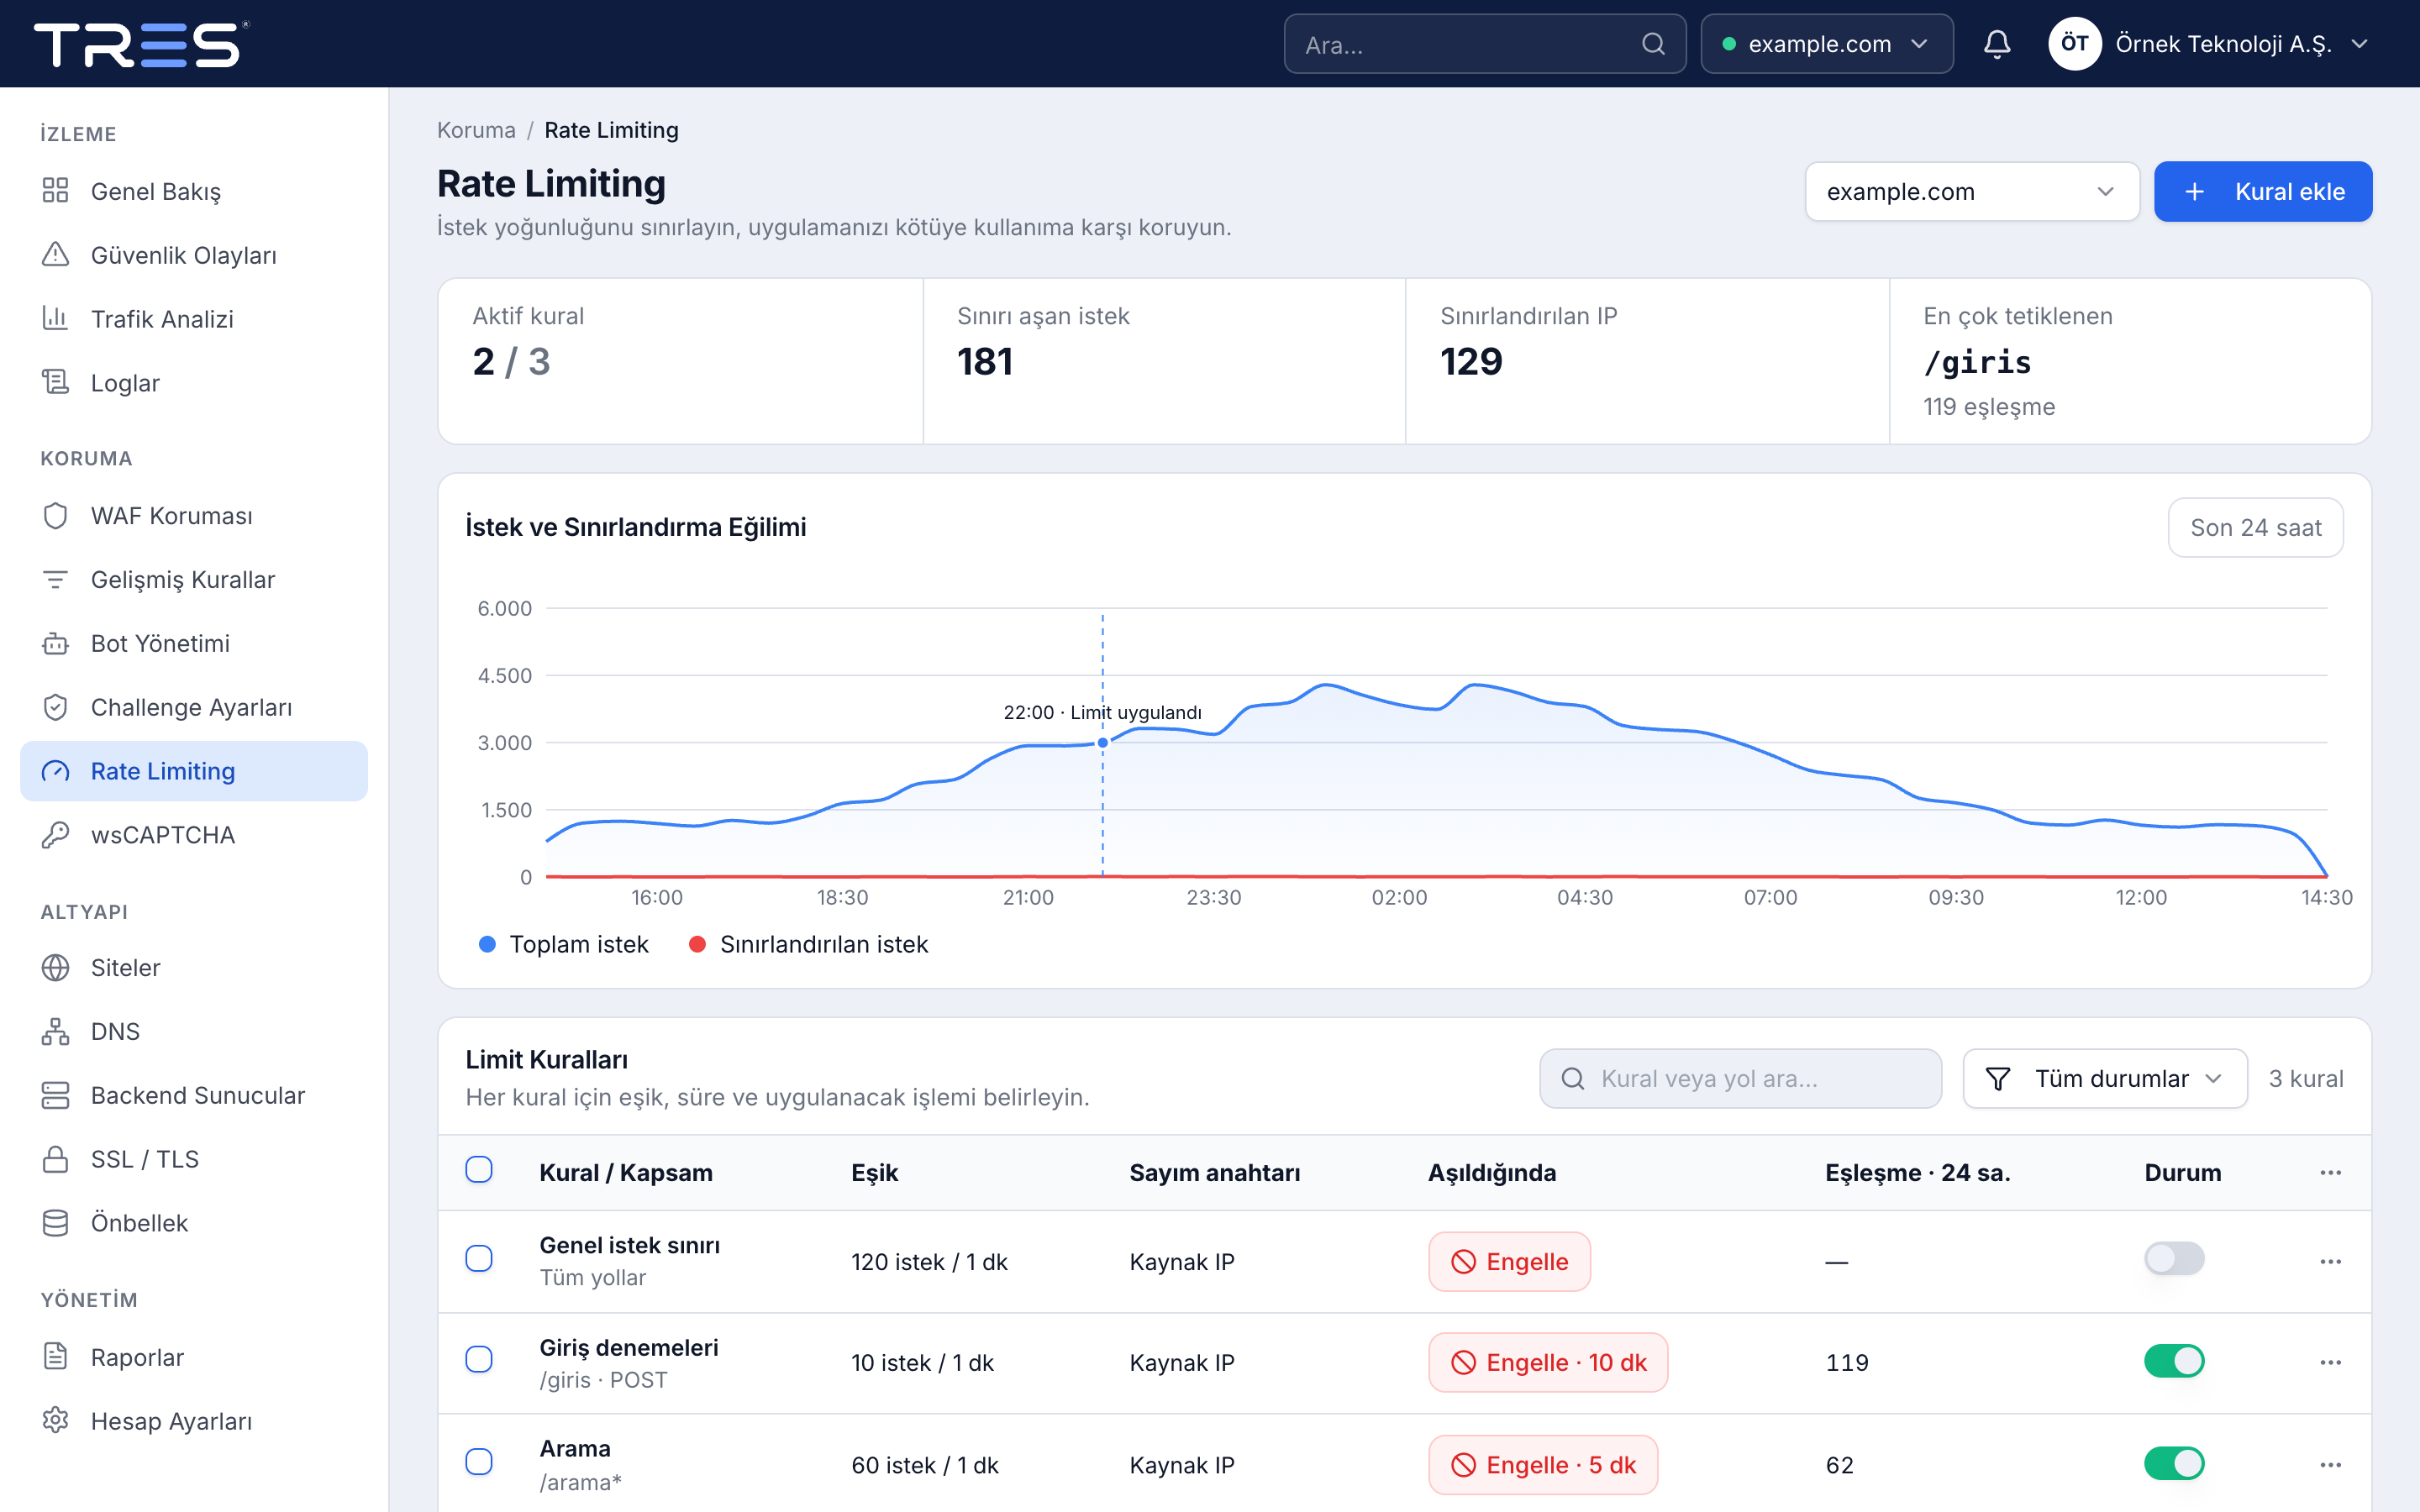
IP, oturum veya uç nokta bazında istek limiti tanımlayın.
İlk hafta trafiği izleyerek kural önerir; engellemeye siz karar verirsiniz.
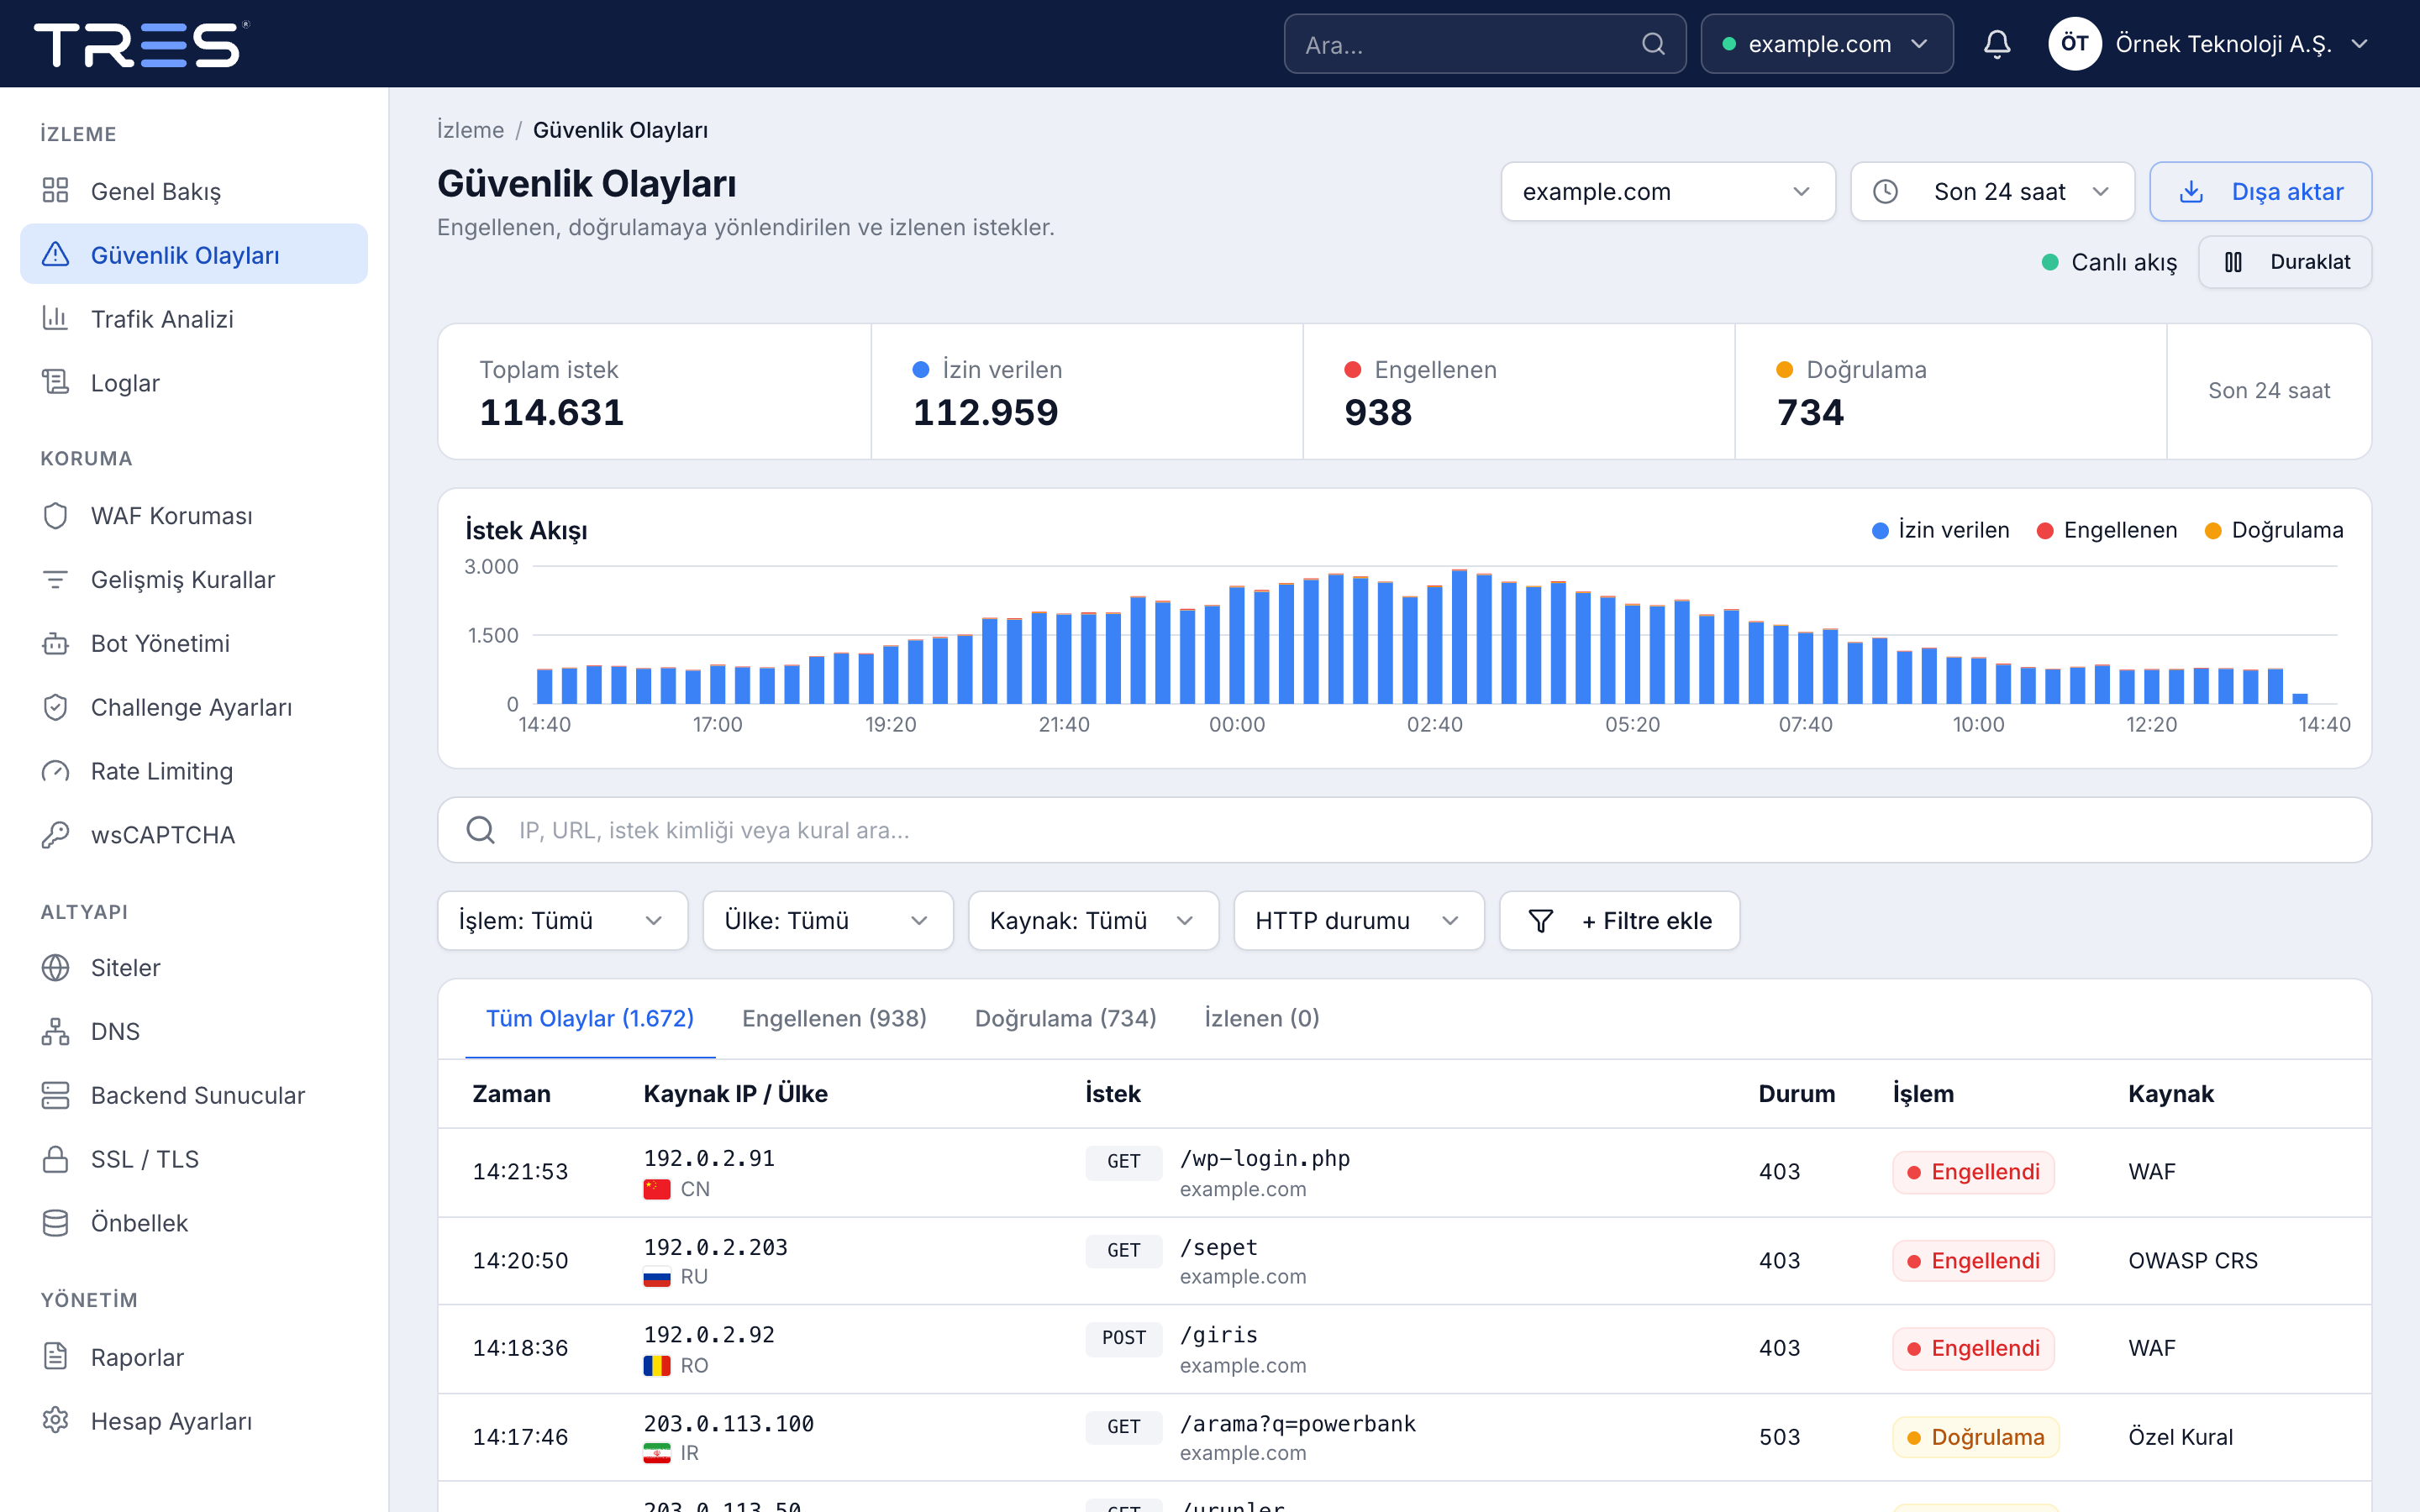
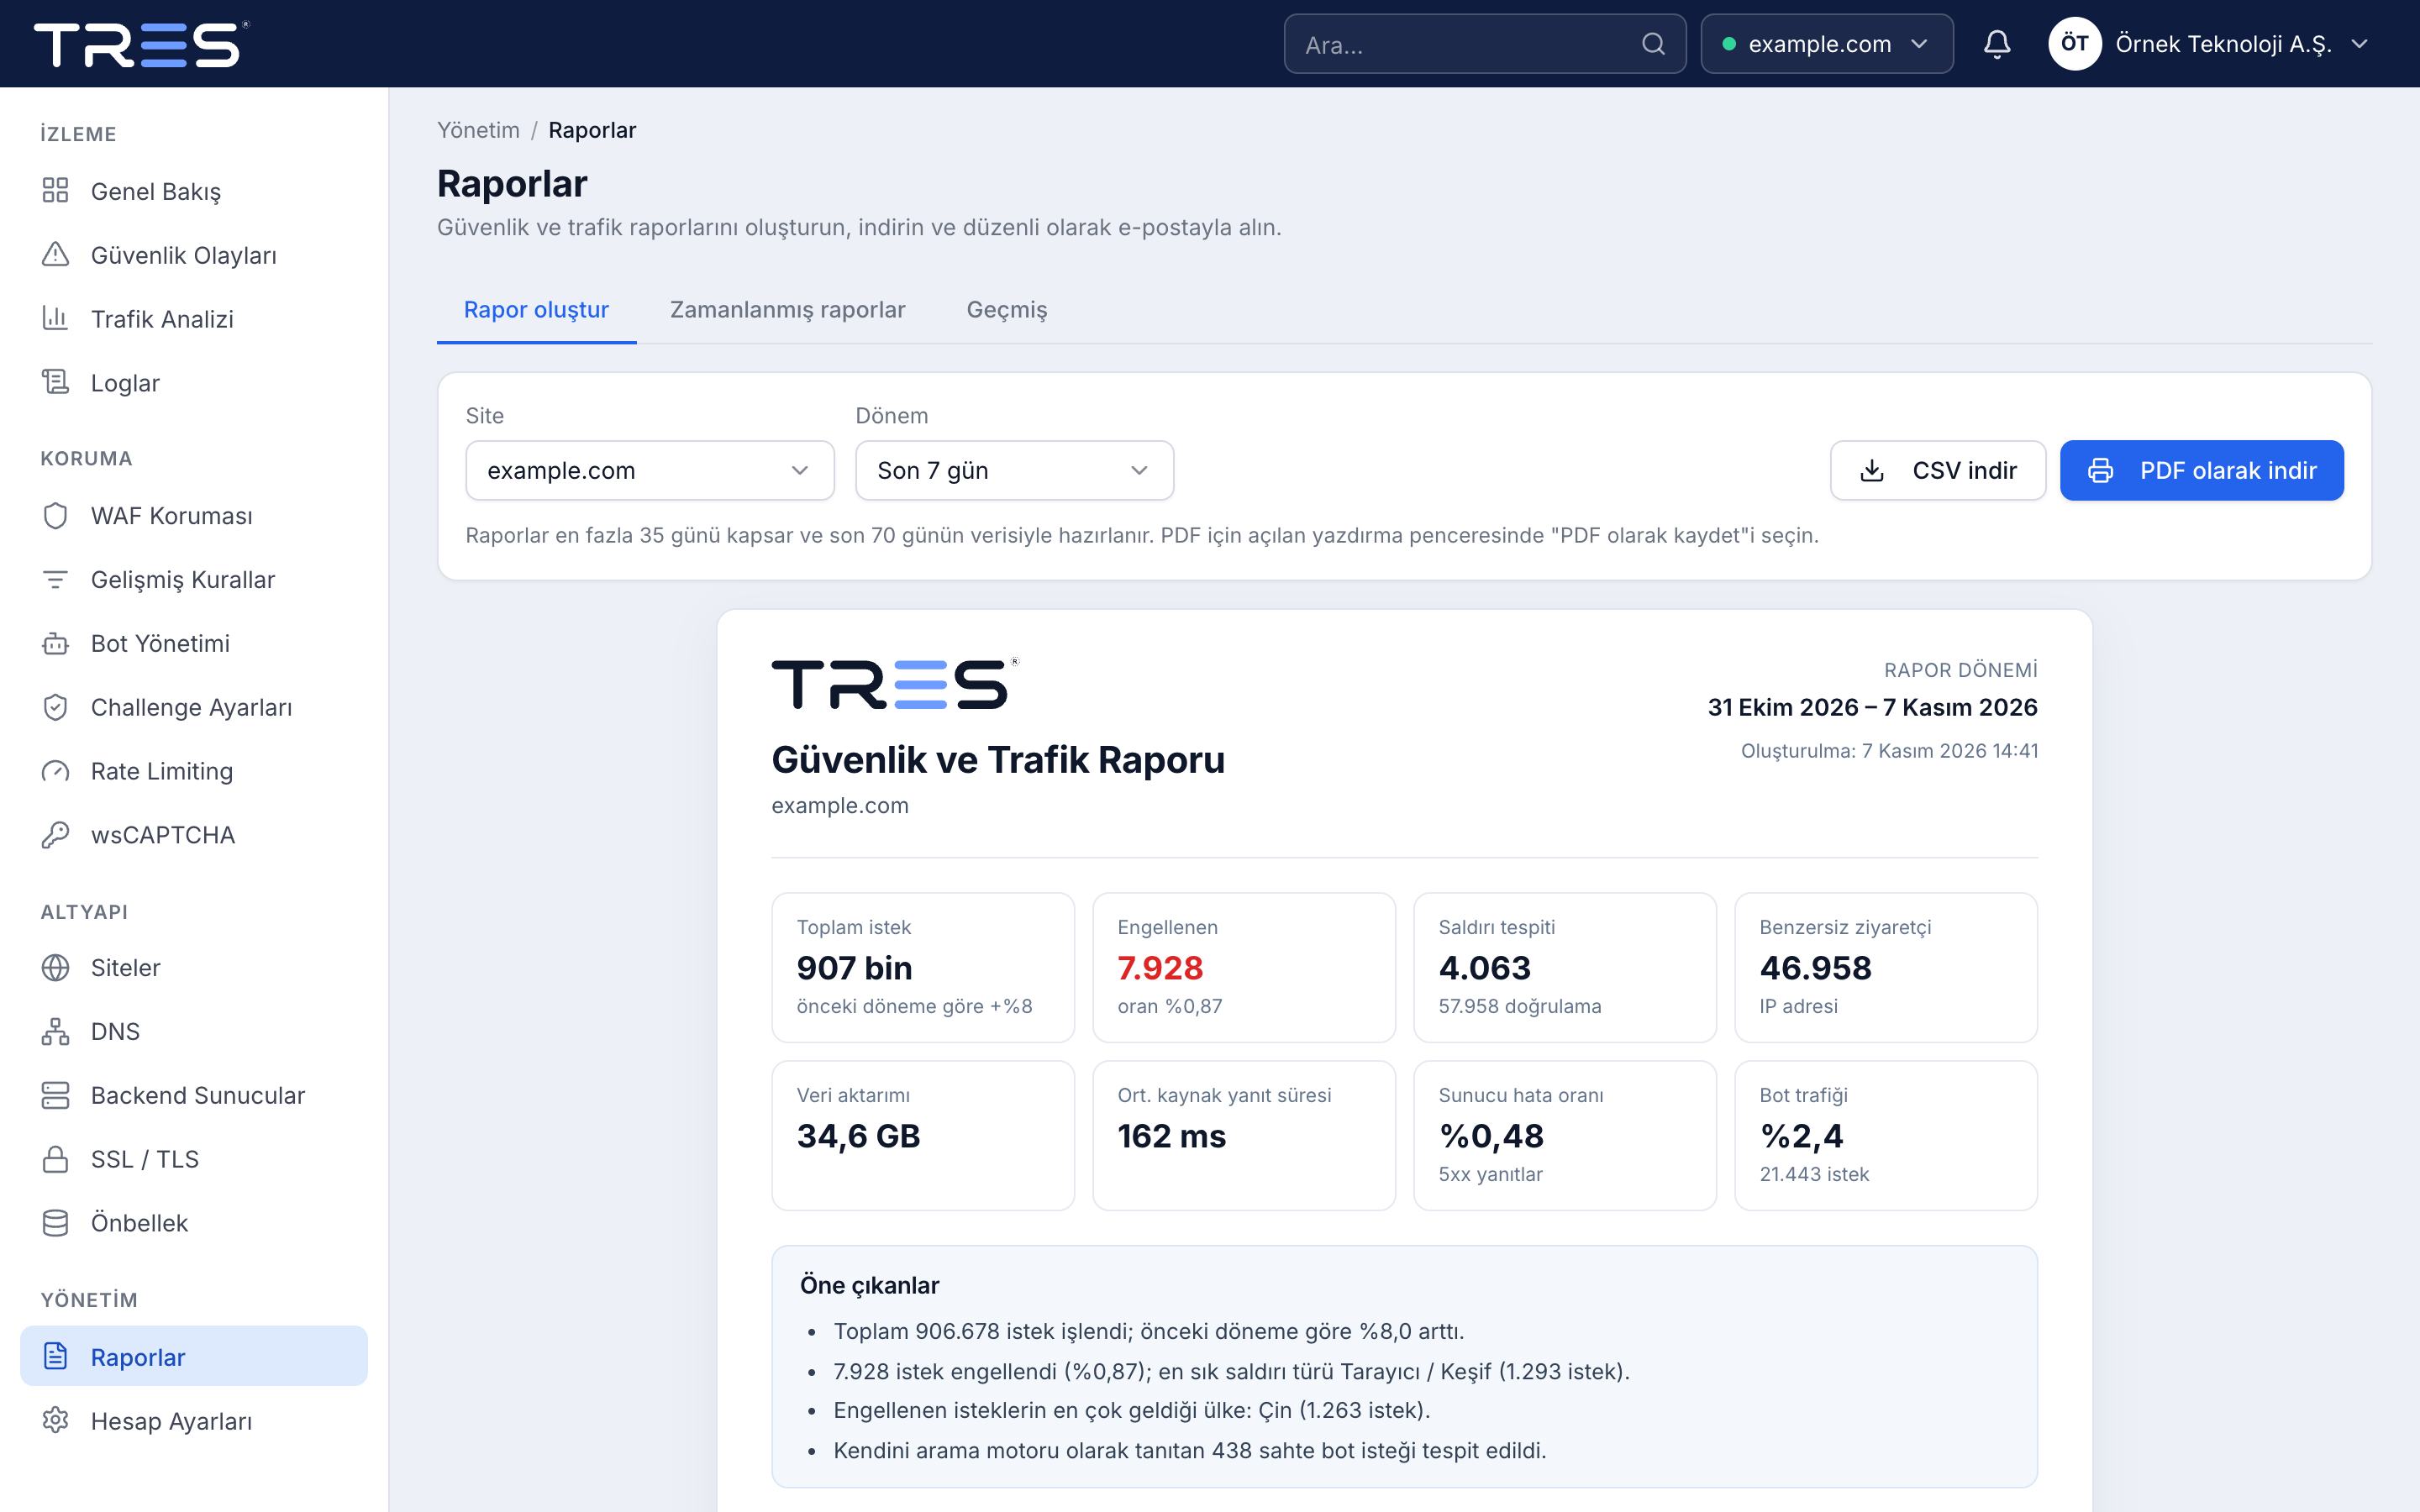
Engellenen istekler SIEM’e akar; olay analizi tek ekranda yapılır.
Her şeyi tek panelden yönetin
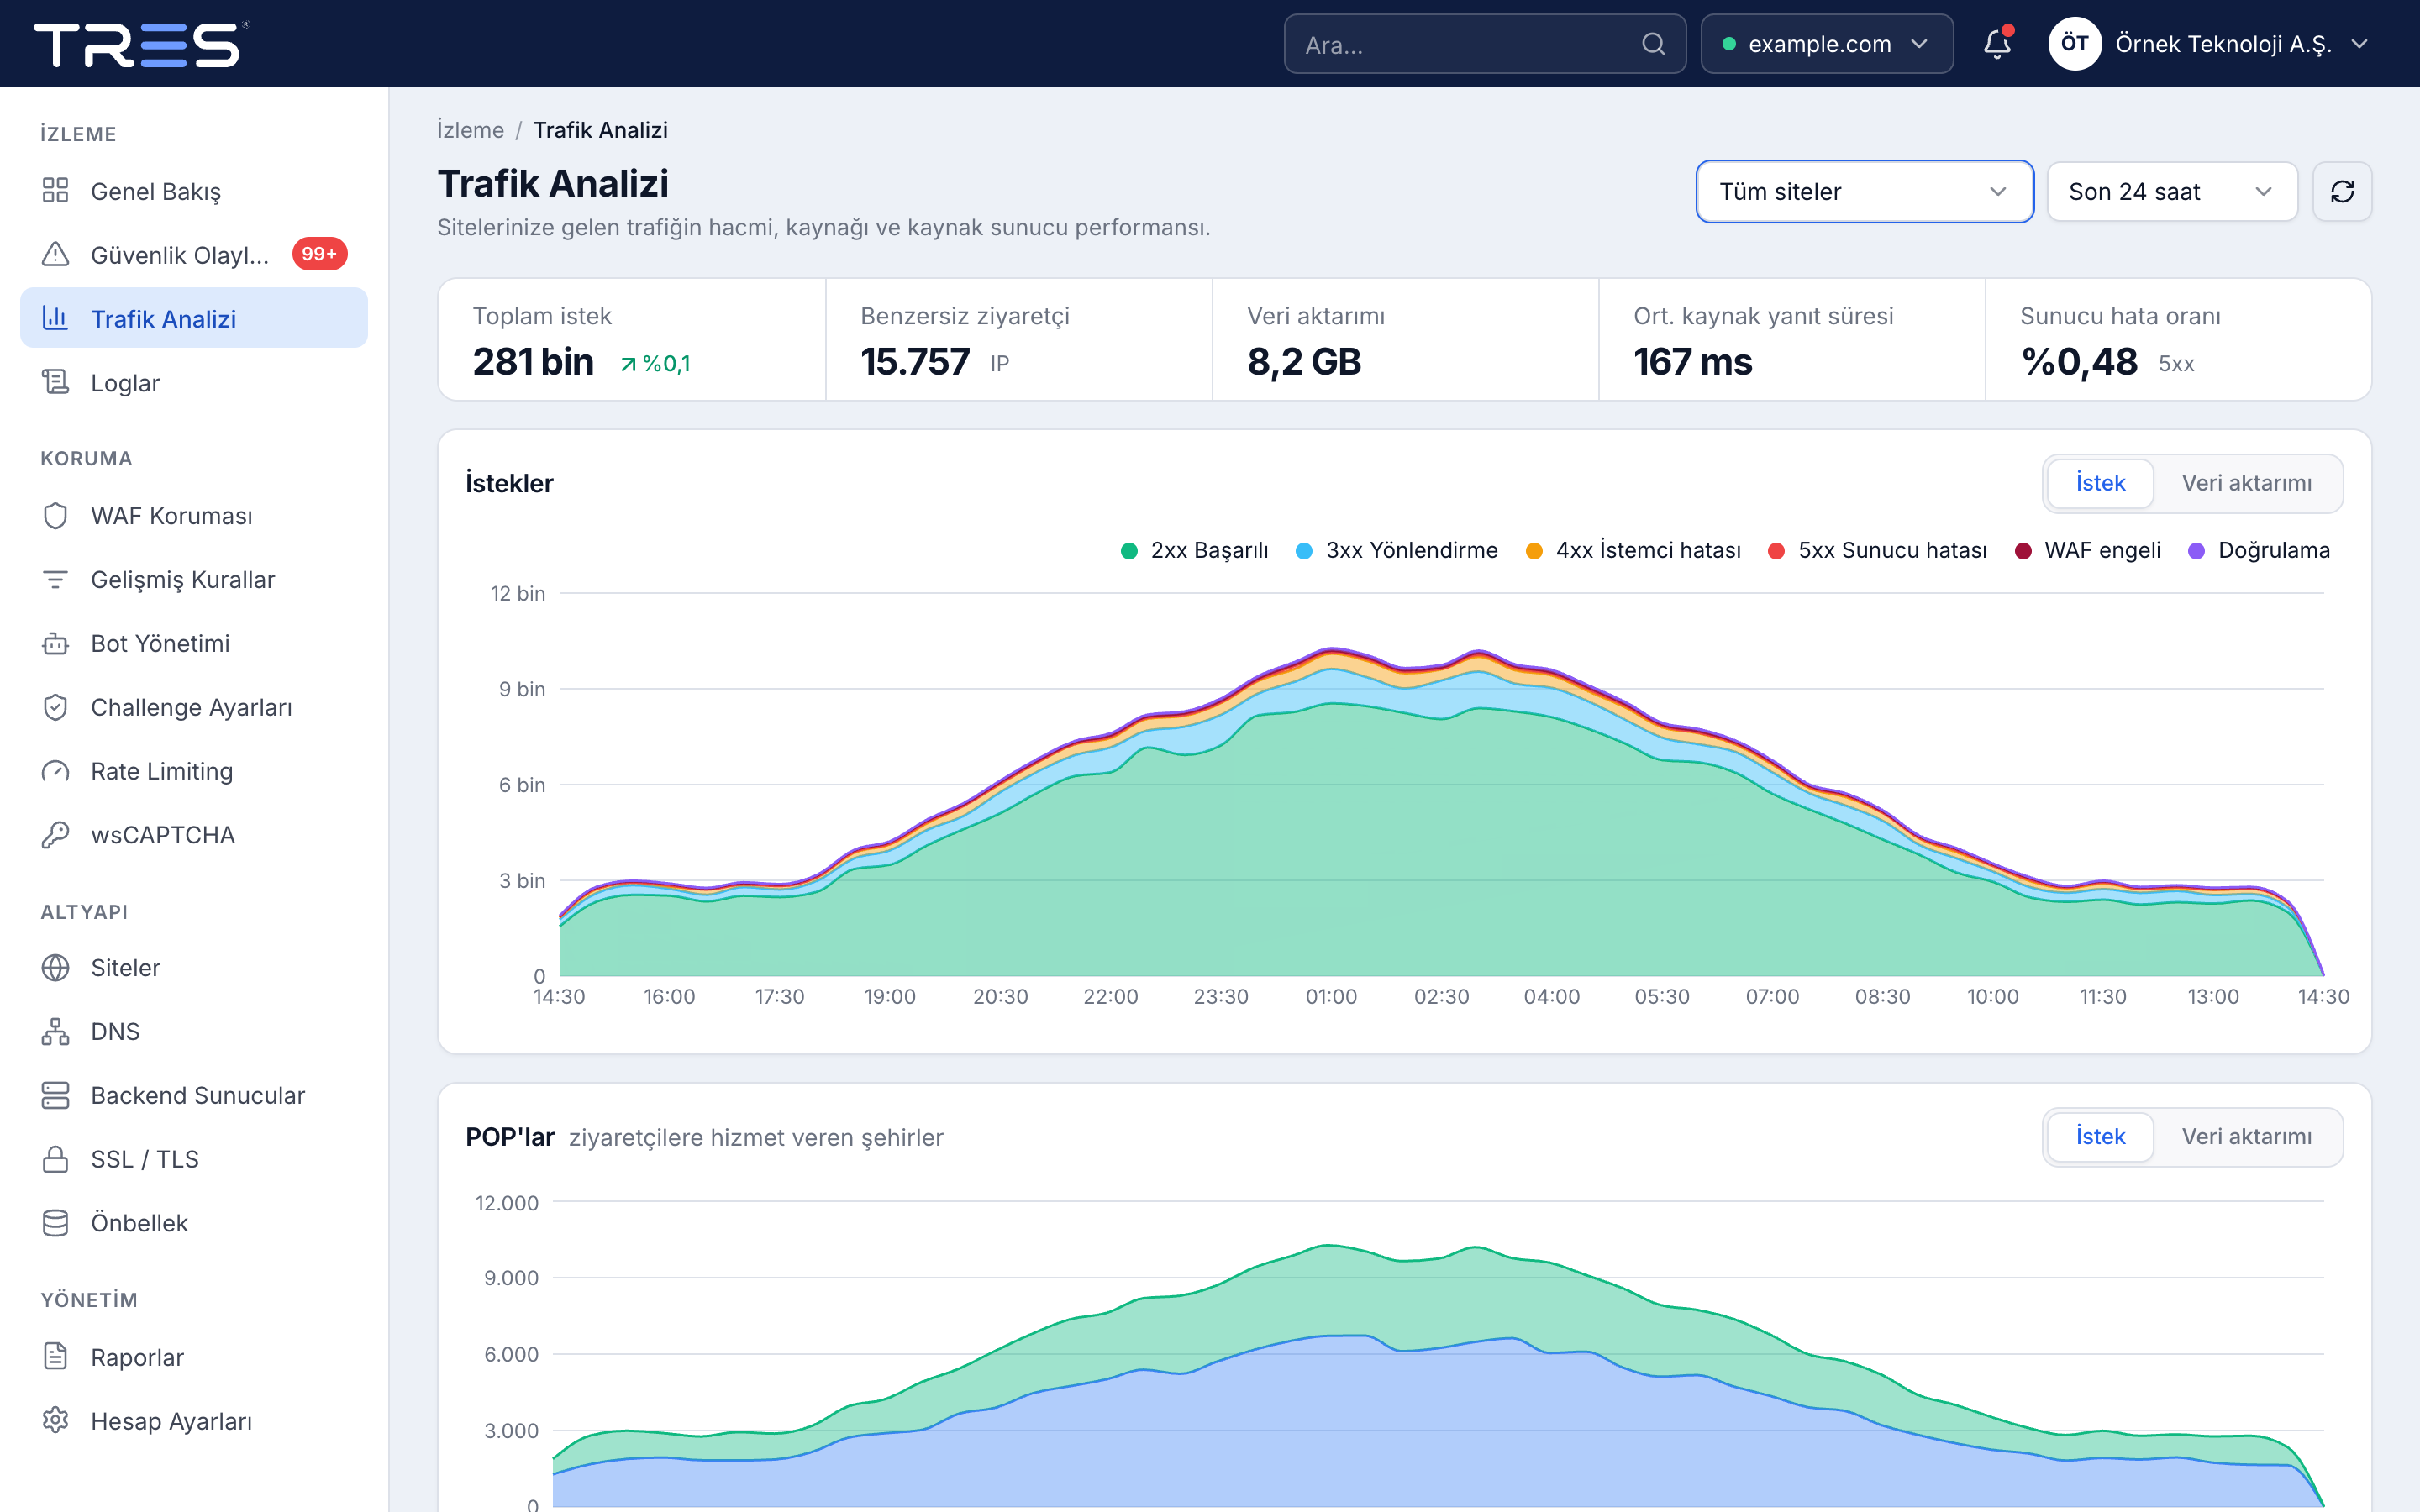
Trafik, saldırılar, bot yönetimi, kurallar ve raporlar; hepsi tek ekranda.
Entegrasyonlar
Ters vekil olarak çalışır; uygulamanızın nerede barındığı fark etmez. Tres bulutunda, kendi veri merkezinizde veya başka bir sağlayıcıda olabilir.
Uyumluluk
Fiyatlandırma
Fiyat; koruduğunuz alan adı sayısına, trafiğinize ve yönetim seviyesine (kendiniz yönetin ya da biz yönetelim) göre belirlenir. İhtiyacınıza göre teklif çıkarıyoruz.
İhtiyacınıza özel fiyatlandırma
Kullanım hacminize ve gereksinimlerinize göre size özel teklif hazırlıyoruz; birkaç dakika içinde geri dönüyoruz.
Teklif alınWAF hakkında sıkça sorulan sorular
Hayır. WAF ters vekil (reverse proxy) olarak çalışır; yalnızca alan adınızın DNS kaydını WAF’a yönlendirmeniz yeterlidir. Kod, sunucu veya mimari değişikliği gerekmez ve devreye alma dakikalar sürer.
SQL injection, XSS, uzaktan kod çalıştırma ve path traversal gibi OWASP Top 10 saldırıları, sürekli güncellenen hazır kural setiyle uygulamaya ulaşmadan engellenir. Kendi uygulamanıza özel kurallar da yazabilirsiniz.
Evet. Sanal yama, bilinen bir zafiyeti WAF katmanında bir kuralla bloklayarak uygulama koduna dokunmadan kapatmanızı sağlar. Geliştirme ekibiniz kalıcı düzeltmeyi planlarken açık ortada kalmaz.
İlk hafta WAF öğrenme modunda trafiğinizi yalnızca izler ve kural önerir; engellemeyi siz açarsınız. Bu sayede yanlış pozitif oranı %0,01 seviyesinde kalır ve gerçek kullanıcı akışı kesintiye uğramaz.
Hayır. WAF iyi botları (Google, Bing gibi arama motorları) doğrulayıp geçirir; kazıyıcı (scraper), kimlik doldurma (credential stuffing) ve envanter tarayan kötü niyetli botları durdurur.
Evet. WAF uygulamanızın nerede barındığından bağımsızdır; Tres bulutunda, kendi veri merkezinizde veya başka bir sağlayıcıda olabilir. Trafiği önden karşılar, temizler ve arkadaki sunucunuza iletir.
PCI DSS’in web uygulama güvenlik duvarı zorunluluğunu (madde 6.6) karşılar. Engellenen istekler kayıt altına alınır ve denetim için raporlanabilir; Logchase entegrasyonuyla olay analizini tek ekranda yaparsınız.
WAF, uygulamayı yormak için gönderilen görünürde meşru HTTP isteklerini (L7 DDoS) hız sınırlama ve davranış analiziyle karşılar. Hacimsel ağ katmanı saldırıları ise önündeki temizleme altyapısında soğurulur.
WAF kullanan ekipler ne diyor?
Uygulamanızı bir hafta ücretsiz izleyelim
Öğrenme modunda trafiğinizi analiz edip hangi saldırıların geldiğini raporlayalım. Engelleme açmadan, sadece görün.